- 精选
LLM 辅助 SAST 告警分诊:SmartAudit 基于 RAG 与 MCP 工具链的误报抑制实践
针对SAST误报率高的问题,SmartAudit增设LLM分诊层:以RAG锚定漏洞知识、MCP工具补齐代码现场,结合置信度融合与fail-closed策略抑制假阳性,并在OWASP基准完成评测。
![LLM 辅助 SAST 告警分诊:SmartAudit 基于 RAG 与 MCP 工具链的误报抑制实践]()
- 精选
创新资助计划 | 面向复杂视频场景的人脸伪造检测实践
面向多人同框、尺度变化等复杂视频,项目基于多模态大模型构建身份感知的人脸伪造检测方法:按身份聚类跨帧人脸,融合纹理、时序与尺度特征判别真伪,在两个公开数据集上AUC均超0.90。
![创新资助计划 | 面向复杂视频场景的人脸伪造检测实践]()
创新资助计划 | 用 eBPF 观察 eBPF:openEuler 内核安全研究与防护实践
项目研究openEuler eBPF安全:用STRIDE对其全生命周期威胁建模,复现kTLS、MLX5 XDP两个内核漏洞并给出补丁;实现“以eBPF监控eBPF”的检测原型,8条规则覆盖注入等场景。
![创新资助计划 | 用 eBPF 观察 eBPF:openEuler 内核安全研究与防护实践]()
创新资助计划|IoT固件与APP漏洞自动化检测方案研究
项目研究IoT固件与APP漏洞自动化检测:Mis-Duck测量Python攻击面,Zero-Day Agent融合反编译、数据流分析与大模型按“粗筛—精析—判定”分析二进制漏洞,累计登记52个漏洞。
![创新资助计划|IoT固件与APP漏洞自动化检测方案研究]()
创新资助计划 | 处理器微架构安全攻击技术建模
项目以推测合约为安全规范,构建自动化微架构漏洞检测系统:模糊测试生成用例,比对合约模型与真实处理器的侧信道痕迹发现信息泄露,经最小化定位触发机制;在Intel、AMD八款处理器上完成验证。
![创新资助计划 | 处理器微架构安全攻击技术建模]()
让大模型「定向遗忘」:Model Disgorgement 的技术实现与工程实践
本文分享一个机器学习「反学习」(Machine Unlearning)项目的完整实现:如何在不重新训练的前提下,从已训练好的大语言模型中定位并移除特定敏感数据的"记忆",并通过攻击测试证明遗忘确实发生
![让大模型「定向遗忘」:Model Disgorgement 的技术实现与工程实践]()
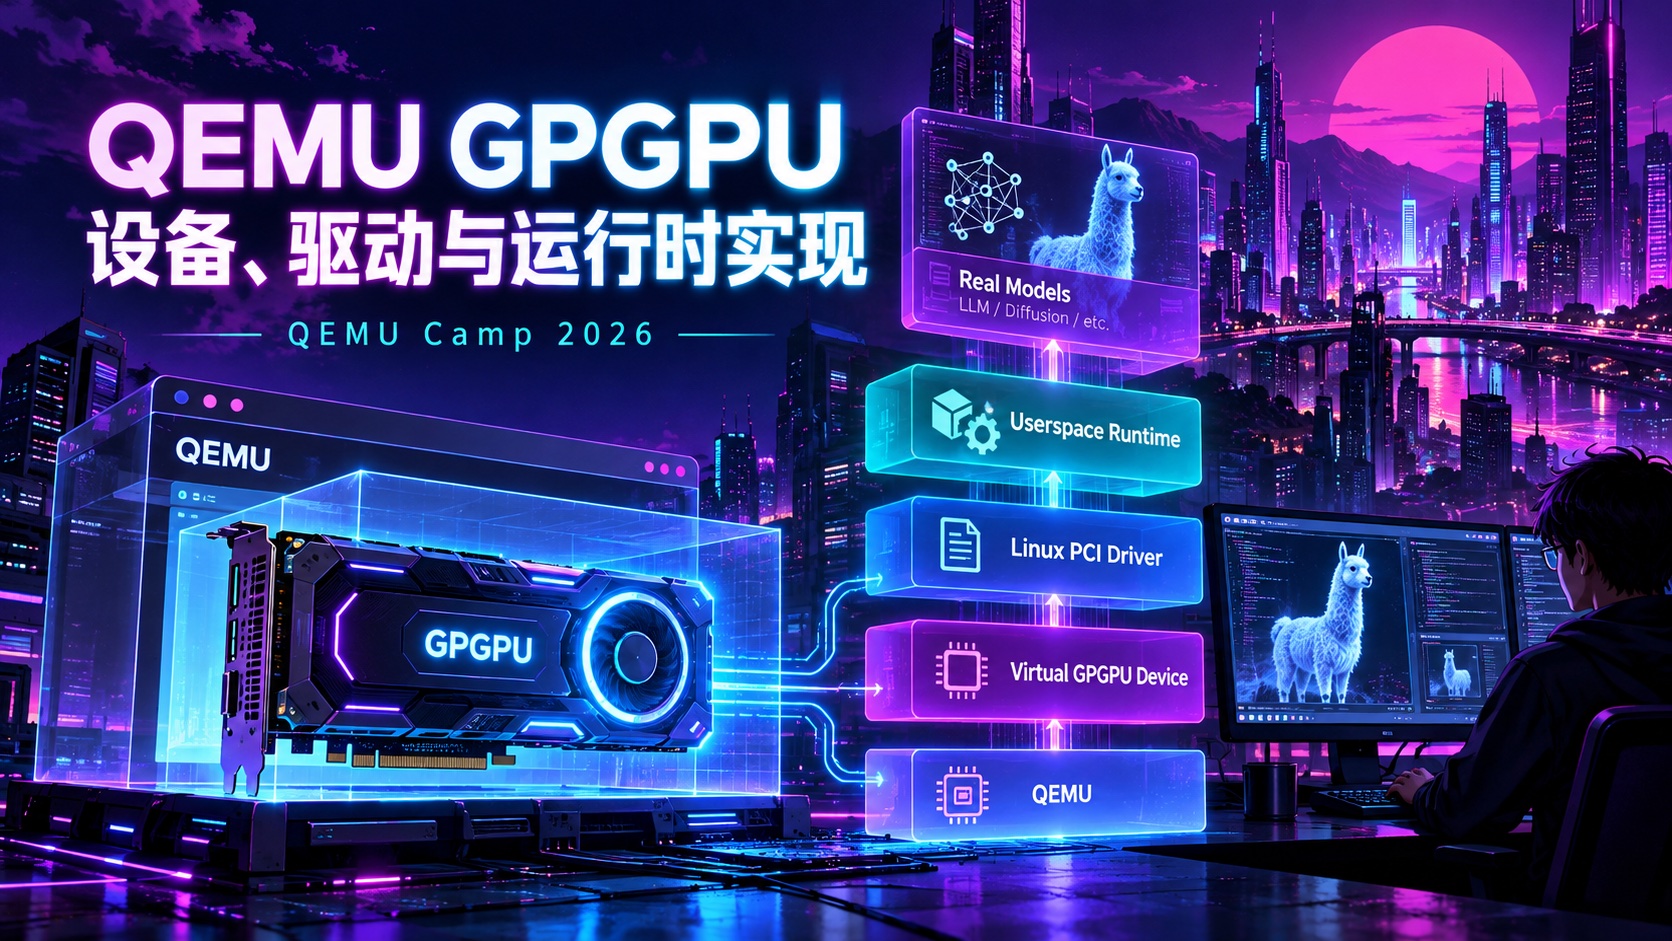
QEMU GPGPU 设备、驱动与运行时实现
从 QEMU PCI 虚拟 GPU 出发,记录 RV32 SIMT 解释器、Linux 驱动和用户态运行时的实现,并展示手写 GPU kernel 与 Qwen2-0.5B 推理演示如何串成完整软件栈。
![QEMU GPGPU 设备、驱动与运行时实现]()
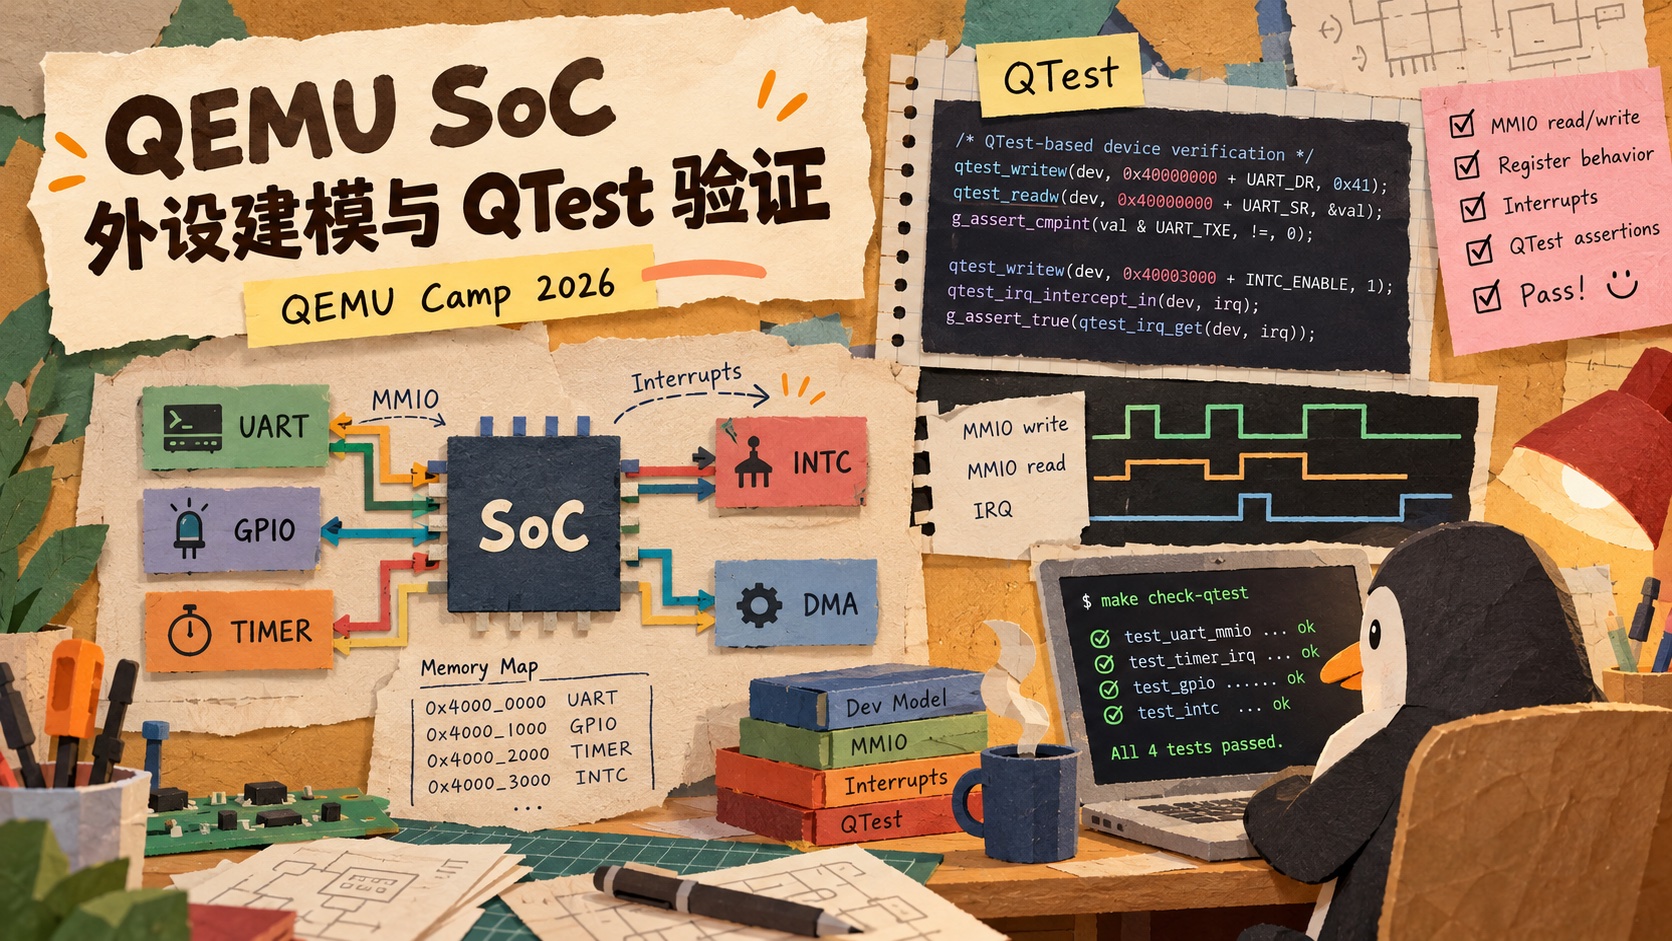
QEMU SoC 外设建模与 QTest 验证
以 SoC 外设实验为线索,说明 QEMU 中 MMIO、MemoryRegion、寄存器状态和中断的建模方法,并用 QTest 验证 GPIO、PWM、WDT、SPI 与 SPI Flash 的行为。
![QEMU SoC 外设建模与 QTest 验证]()
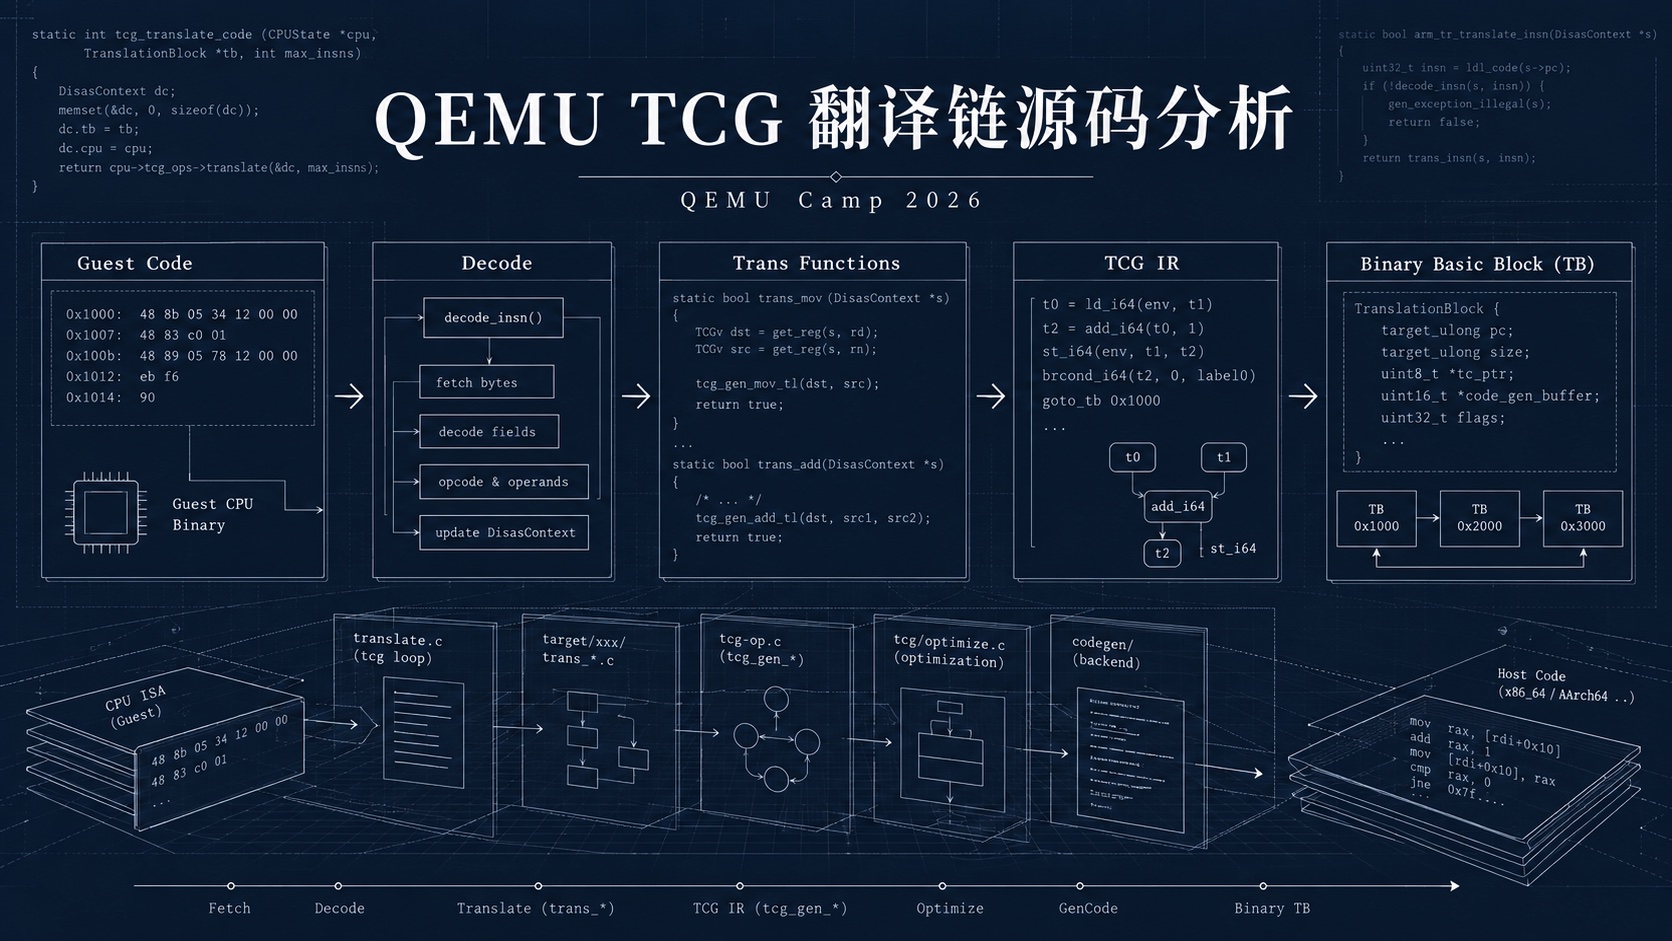
QEMU TCG 翻译链源码分析
结合 QEMU 源码梳理 RISC-V 指令从译码、trans 函数到 TCG IR、helper 和宿主机器码的翻译链,并记录 CPU 与 GPU 实验中的实现和调试体会。
![QEMU TCG 翻译链源码分析]()
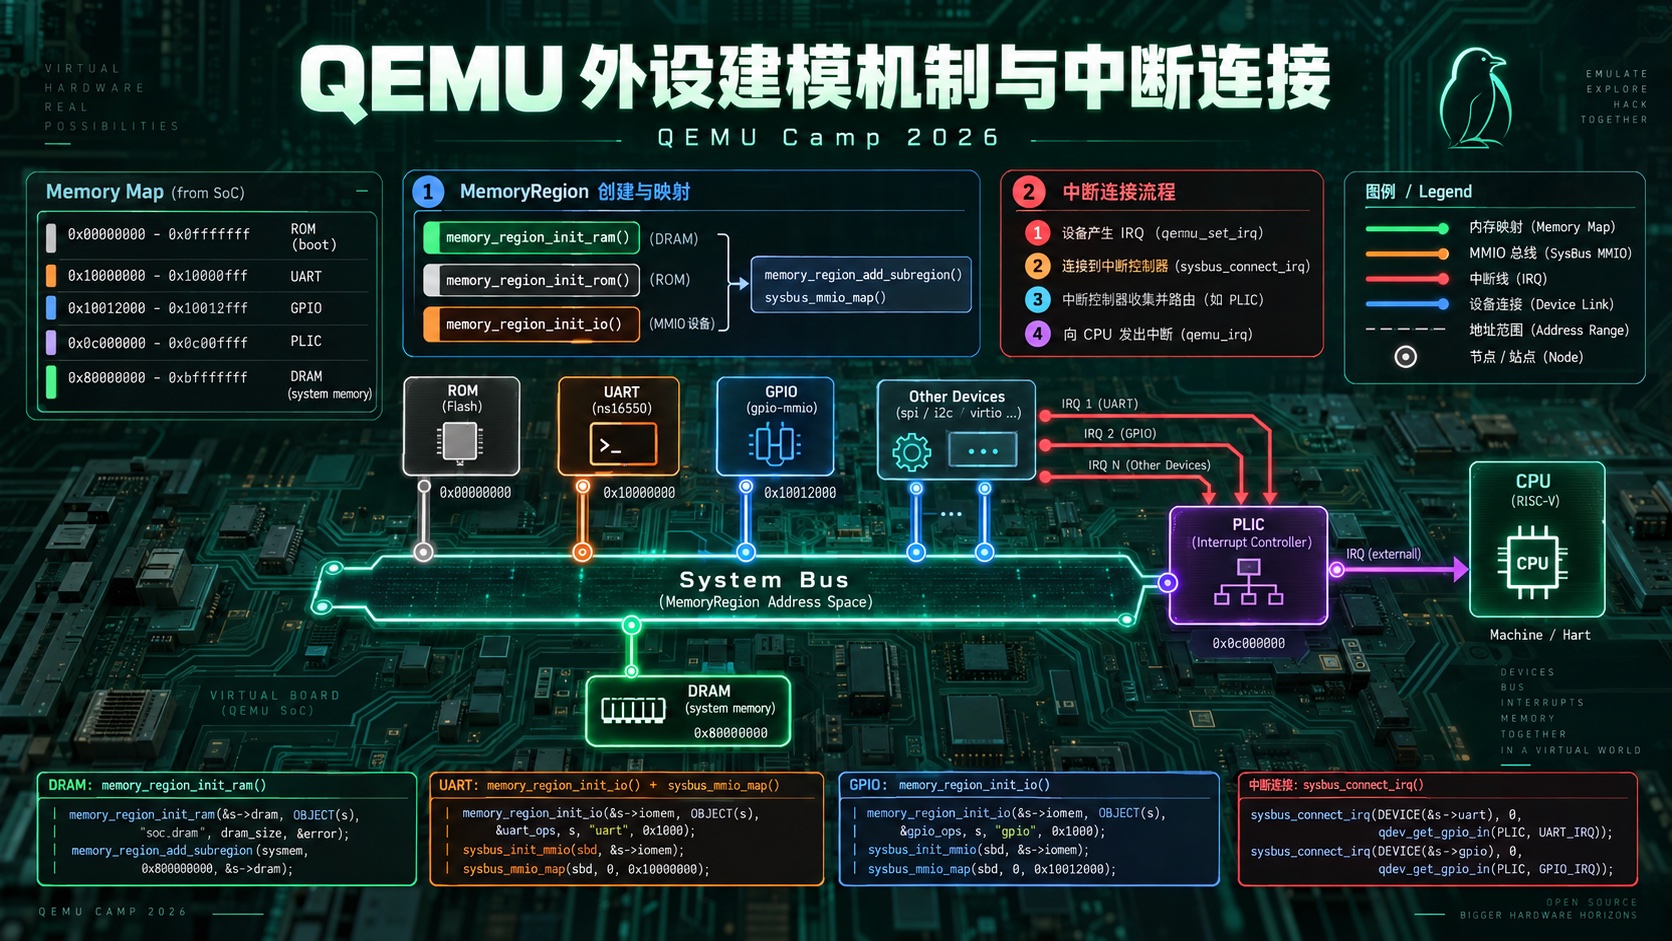
QEMU 外设建模机制与中断连接
从 QEMU 的地址空间与 MemoryRegion 入手,解释 QOM 设备建模、SysBus 和 GPIO 中断连接,并以 GPIO、SPI 等外设展示寄存器、总线、定时与 IRQ 行为的实现范式。
![QEMU 外设建模机制与中断连接]()